脆弱性とは何か?仕組みと被害事例・2026年の最新防衛策を徹底解説
日々の業務や私生活で利用するスマートフォン、クラウドサービス、基幹業務システムに至るまで、デジタル空間の安全を揺るがす最大の火種が「脆弱性(ぜいじゃくせい)」です。セキュリティアップデートの通知を「後で」と先送りにしたわずかな隙を突き、悪意ある攻撃者は一瞬で組織の中枢や個人のプライバシーへ侵入します。
生成AIの進化によってサイバー攻撃の自動化・高速化が一段と加速した2026年、脆弱性の放置は致命的な事業停止や巨額の金銭被害へ直結しかねません。本記事では、ITの専門知識がない方にもわかりやすく脆弱性の基本構造を解き明かし、セキュリティホールやバグとの違い、具体的な被害リスク、そして今すぐ実践すべき実践的な防衛策までを徹底取材に基づいて解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:脆弱性とはシステムやプログラムに潜む「セキュリティ上の欠陥」であり、悪用されると不正侵入やデータ漏洩の引き金になる。
- 要点2:単なる表示崩れなどの「バグ」と異なり、外部からの不正操作や攻撃を許す構造的弱点を指し、修正パッチの適用遅れが最大の標的となる。
- 要点3:2026年はAIを活用した脆弱性の自動探索・悪用が激増しており、CVE識別子の把握や定期的な診断など先手を打つ継続的管理が不可欠。
【基本概念】脆弱性とは何か?セキュリティホールやバグとの違いをわかりやすく解説
脆弱性を日常生活に例えるなら、「頑丈な建物の裏口に施錠の構造的な欠陥があり、外部からピッキングなしで開けられてしまう状態」です。コンピュータプログラムの設計ミスや設定の不備、仕様上の盲点によって生じる、情報セキュリティ上の弱点を指します。
現場では「セキュリティホール」や「バグ」といった言葉と同義として扱われがちですが、厳密には明確な役割の違いが存在します。
まず「システムバグ」は、開発時のプログラミングミスによって画面が正しく表示されない、計算結果が狂うなど、意図しない挙動全般を指す広範な言葉です。これに対し、バグの中でも「攻撃者に悪用されてシステムの乗っ取りや機密情報の窃取を引き起こす危険性がある不具合」に限定したものが脆弱性(セキュリティホール)と呼ばれます。
つまり、すべてのバグが脆弱性になるわけではありませんが、セキュリティを脅かす特定の欠陥が脆弱性として分類され、発見され次第、最優先での対処が求められます。
【攻撃の構造】なぜ狙われるのか?サイバー攻撃の理由と手口・ゼロデイ攻撃の脅威
攻撃者が脆弱性を血眼になって探す理由は明確です。強固な認証システムを正面から突破するよりも、「放置されたプログラムの隙間」をすり抜けるほうが遥かに低コストで侵入できるからです。攻撃者は金銭の窃取、機密情報の転売、あるいは国家・競合組織への破壊工作を目的に、世界中の公開サーバーやネットワーク機器を自動ツールで絶えずスキャンしています。
代表的な侵入の手口として、入力フォームに不正な命令を紛れ込ませてデータベースを不正操作する「SQLインジェクション」や、悪意あるスクリプトを実行させる「クロスサイトスクリプティング(XSS)」が挙げられます。
中でも現在最も警戒されているのが「ゼロデイ攻撃」です。開発元やセキュリティコミュニティが脆弱性の存在を把握し、修正パッチ(修正プログラム)を配布する前に、攻撃者が弱点を突いて仕掛ける奇襲攻撃を指します。防御側の対策が整っていない「0日目」に実行されるため、従来のパターンマッチング型ウイルス対策ソフトだけでは防ぎきれないケースが後を絶ちません。
【放置のリスク】脆弱性の悪用で起きる深刻な被害事例と放置してはいけない決定的理由
「うちのような中小企業や個人は狙われない」という油断こそが、攻撃者にとって格好の獲物となります。脆弱性を放置し続けると、具体的にどのような破滅的被害を招くのでしょうか。
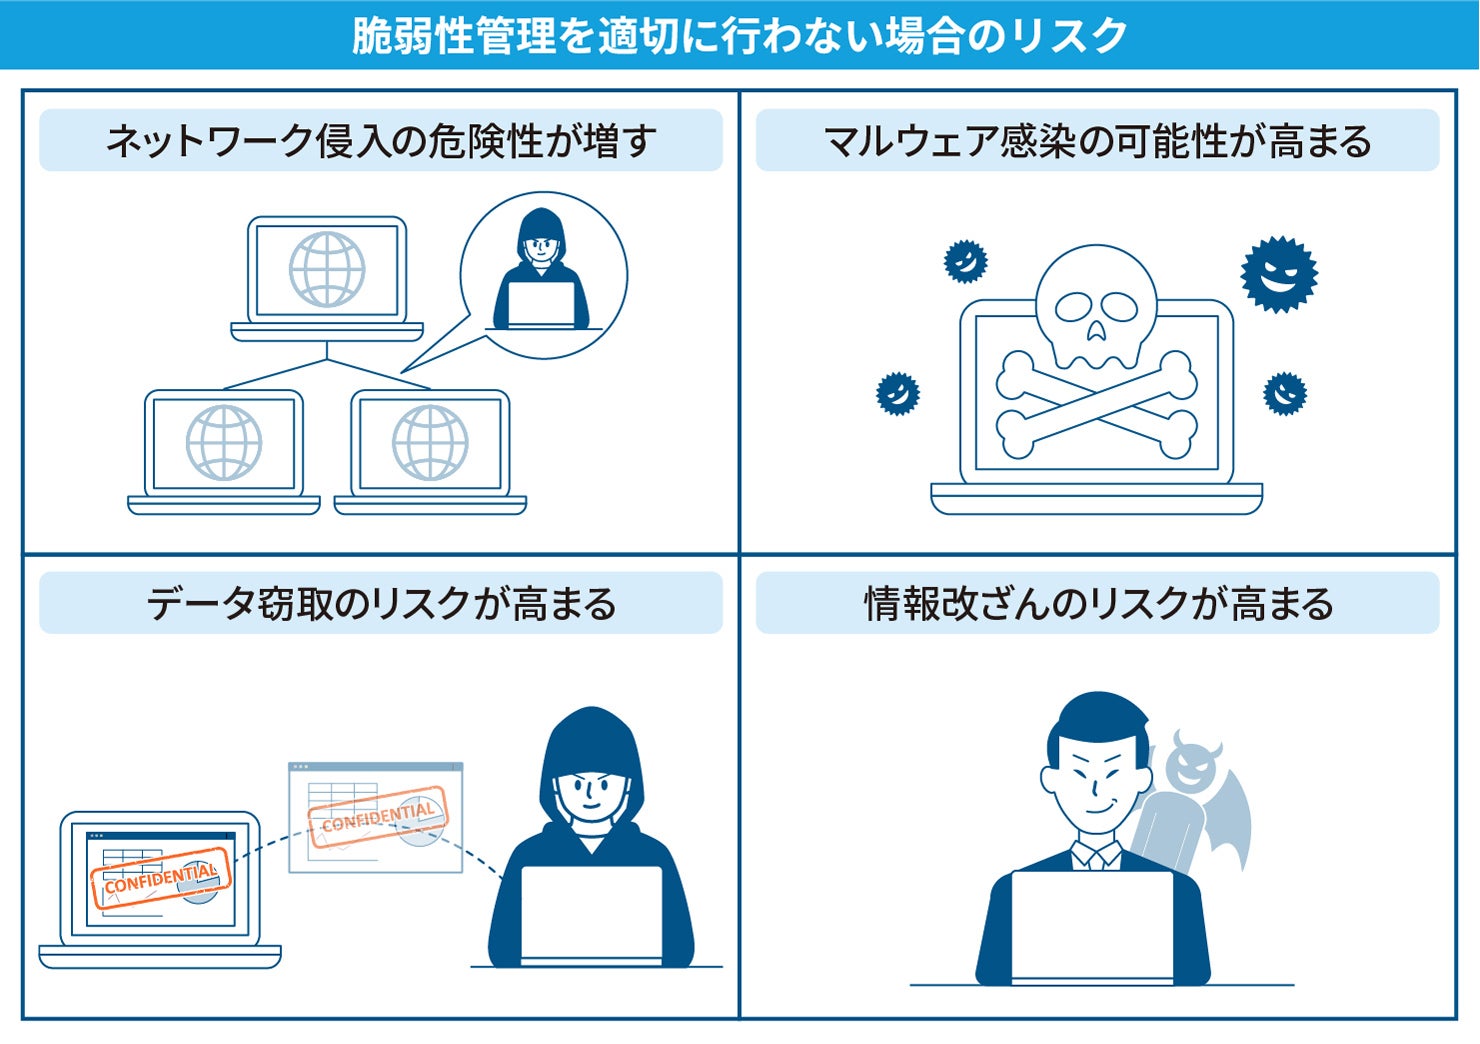
第一に挙げられるのが、ランサムウェア(身代金型ウイルス)への感染と全業務の停止です。社内ネットワークのVPN機器やリモートデスクトップの脆弱性が放置されていた結果、外部から侵入を許し、サーバー内の顧客データや会計データを暗号化されて数億円規模の身代金を要求される事件が多発しています。
第二に、自社が被害者になるだけでなく「サプライチェーン攻撃の踏み台」として加害者に仕立て上げられるリスクです。取引先の大企業へ直接侵入できない攻撃者が、セキュリティ対策の甘い関連会社や委託先の脆弱性を突破して侵入の足がかりにする手口が定着しています。
万が一顧客の個人情報やクレジットカード情報が流出すれば、被害者への補償金やシステムの改修費用に加え、社会的信用の失墜、個人情報保護委員会からの重い行政指導など、経営を揺るがす致命傷になりかねません。
【管理と識別】世界標準の「CVE」と「IPA脆弱性情報データベース」の活用法
日々世界中で無数に発見される脆弱性に効率よく対処するため、国際的な共通ルールと情報共有の仕組みが整えられています。
その代表格が「CVE(Common Vulnerabilities and Exposures:共通脆弱性識別子)」です。発見された脆弱性ごとに「CVE-2026-XXXXX」といった固有の番号が割り振られ、ベンダーやセキュリティ機関が共通の言語で脅威の深刻度や影響範囲を特定・追跡できるようになっています。
国内のシステム管理者やIT担当者がまず確認すべき情報源が、独立行政法人情報処理推進機構(IPA)とJPCERT/CCが共同運営する「JVN(Japan Vulnerability Notes)」をはじめとするIPAの脆弱性情報データベースです。国内で流通するソフトウェア製品やWebアプリケーションの脆弱性情報、深刻度(CVSSスコア)、修正プログラムの提供状況が日本語で迅速に公開されており、自社システムの危険度を即座に判定する一次情報として重宝されています。
【実践編】企業・個人が取るべき脆弱性対策の具体例とおすすめ管理ツール
脆弱性の脅威から身を守るための鉄則は、日々の地道な運用と仕組み化にあります。組織および個人が今すぐ着手すべき具体的な対策を整理しました。
【個人・全従業員共通の実践項目】
OS(Windows、macOS、iOS、Android)やブラウザ、利用アプリの「自動アップデート機能」を必ず有効化し、更新通知が出たら当日中に適用することが基本中の基本です。また、多要素認証(MFA)を全アカウントに設定し、仮にIDやパスワードが漏洩しても不正ログインを食い止める防壁を築きます。
【企業・IT担当者の実践項目】
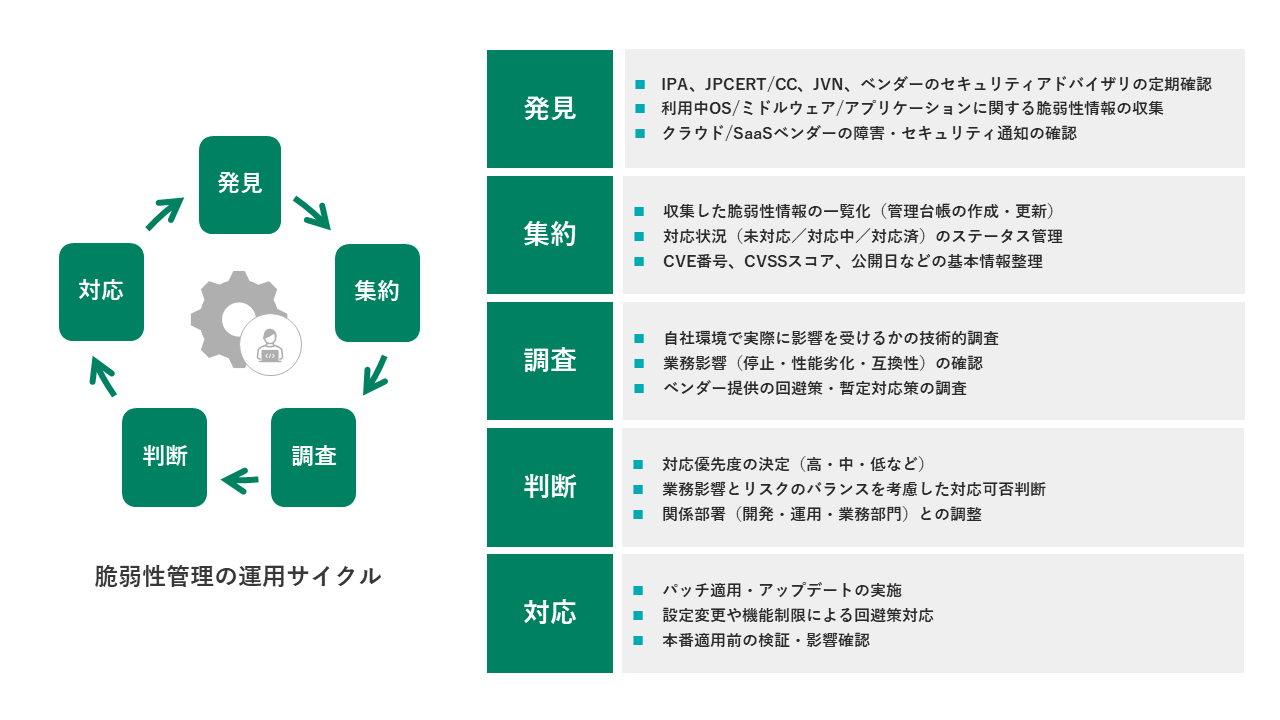
組織内に存在するPC、サーバー、ネットワーク機器、クラウド資産のすべてを台帳化する「IT資産管理」を徹底します。手動での追跡が困難な現代の環境では、自動で資産をスキャンし脆弱性の危険度を可視化する管理ツールの導入が有効です。
おすすめの脆弱性管理ツール例:
クラウドやオンプレミス環境を包括的に診断する「Tenable(Nessus)」や「Qualys Cloud Platform」、エンドポイントの振る舞い検知と脆弱性可視化を両立する「CrowdStrike Falcon」などは、国内外で高い導入実績を誇り、迅速なトリアージ(優先順位付け)を可能にします。
【プロの診断】脆弱性診断の費用相場と外部テストを導入すべきタイミング
自社内でのパッチ適用運用に加え、客観的なリスクを洗い出す手段として欠かせないのが、専門のセキュリティエンジニアによる「脆弱性診断(セキュリティ診断)」です。
診断にかかる費用は、対象の規模や診断手法(自動ツール診断か手動ペネトレーションテストか)によって大きく変動します。
【脆弱性診断の一般的な費用相場】
・Webアプリケーション診断(ツール中心):1サイトあたり20万円〜50万円程度
・Webアプリケーション診断(専門家による手動診断):10画面〜20画面規模で100万円〜300万円程度
・プラットフォーム・ネットワーク診断:IPアドレス1個あたり数万円〜30万円程度
・侵入テスト(ペネトレーションテスト):シナリオ型で200万円〜500万円以上
新規サービスの公開直前、システムの大規模リニューアル時、あるいは年に1度の定期監査のタイミングで外部診断を実施することで、社内メンバーでは見落としがちな設定ミスや隠れた欠陥を確実に潰すことができます。
【2026年最新動向】AI悪用型エクスプロイトと自動化される脅威への備え
2026年現在のセキュリティ前線において、最大の地殻変動は「攻撃側のAI武装」です。これまで高度なスキルを持つハッカーしか作成できなかった攻撃コード(エクスプロイト)が、生成AIの悪用によって瞬時に生成され、未知の脆弱性を標的とする攻撃が爆発的なスピードで実行されています。
これにより、脆弱性が公表されてから攻撃が開始されるまでの「猶予時間」は、従来の数週間からわずか数時間へと劇的に短縮されました。
もはや「年1回の定期診断」や「週末にまとめてパッチを当てる」運用だけでは防衛が追いつきません。これからの時代は、ネットワーク内外を無条件に信用しない「ゼロトラスト」の原則に基づき、AIを用いたリアルタイムのログ監視や振る舞い検知、自動パッチ適用システムを組み合わせたリアルタイムな防衛体制の構築が必須条件となっています。
【脆弱性とは】に関するよくある質問(FAQ)
Q1:市販のウイルス対策ソフトを入れていれば、脆弱性の心配はありませんか?
A1:いいえ、不十分です。ウイルス対策ソフトは既知のマルウェアを検知する役割を持ちますが、OSやソフトウェア自体に存在するプログラムの欠陥(脆弱性)そのものを修復することはできません。根本的な解決には、開発元が提供するセキュリティパッチを適用して欠陥を塞ぐ作業が不可欠です。
Q2:個人利用のパソコンやスマホでも脆弱性対策は必要ですか?
A2:必須です。個人の端末であっても、脆弱性を悪用されて不正送金マルウェアを仕込まれたり、クレジットカード番号を抜き取られたり、知らぬ間に迷惑メール送信の「踏み台」として悪用される被害が頻発しています。OSやアプリの自動更新をオンにしておくことが最大の自衛策です。
Q3:古い脆弱性情報は、時間が経てば攻撃されにくくなりますか?
A3:むしろ逆です。古い脆弱性は攻撃コードが広く出回っており、攻撃者にとって「最も攻撃しやすい標的」となります。何年も前の脆弱性が放置されている公開サーバーを探し出して侵入する手口が横行しているため、古い機器やシステムほど早急な確認と対処が必要です。
まとめ:先回りの脆弱性マネジメントが組織と資産を守る
脆弱性は、どれほど優れたエンジニアが開発したシステムであっても完全にゼロにすることはできません。重要なのは「欠陥が存在しない完璧なシステムを作る」ことではなく、「発見された弱点を迅速に把握し、被害が出る前にパッチを適用して隙をなくす運用体制」を確立することです。
まずは身近なデバイスのアップデート状況を点検し、組織においては自社の公開サーバーや利用中クラウドの資産リストを見直すことから着手してください。脅威が高度化するデジタル空間において、先回りした脆弱性マネジメントこそが、あなたと組織の資産を守り抜く最大の盾となります。 (出典: 脆弱 性 と は(Yahoo!ニュース))
情報を整理して届けることが得意なWebディレクター。ユーザー視点に立った記事作成を目指しています。